
محمود احمد, September 14,2026
بیجنگ (نیوز اینڈ نیوز) — 14 ستمبر 2026ء
مصنوعی ذہانت (AI) کے تیزی سے بڑھتے ہوئے دائرہ کار اور بالخصوص انتہائی طاقتور فاؤنڈیشن ماڈلز کے انسانی کنٹرول سے باہر نکلنے (Loss of Control) کے ممکنہ ہولناک خطرات نے دنیا کی دو بڑی سپر پاورز، چین اور امریکہ، کو ہنگامی بنیادوں پر جدید حفاظتی پالیسیاں مرتب کرنے پر مجبور کر دیا ہے۔
یہ عالمی بحث اس وقت ایک نیا موڑ اختیار کر گئی جب امریکی مصنوعی ذہانت کی اہم کمپنی ‘اینتھروپک’ (Anthropic) کے ماہرین اور محققین نے اپنی تازہ رپورٹ میں خبردار کیا کہ مستقبل کے طاقتور فرنٹئیر AI ماڈلز خود مختار فیصلے کرنے اور انسانی نگرانی سے مکمل طور پر باہر نکلنے کی صلاحیت حاصل کر سکتے ہیں، جو طویل المدتی بنیادوں پر انتہائی صورت میں انسانی نسل کے وجود اور عالمی بنیادی ڈھانچے کے لیے سنگین سیکیورٹی چیلنج بن سکتا ہے۔
چین کی پالیسی میں ‘لاس آف کنٹرول’ کا پہلے سے نفاذ:
امریکا اور چین عالمی سطح پر فرنٹئیر AI ٹیکنالوجی کی دوڑ میں سرفہرست ہیں، جہاں دونوں ملکوں میں تکنیکی اور تجارتی رقابت کے باوجود اس بات پر اتفاقِ رائے بڑھ رہا ہے کہ ٹیکنالوجی کی حفاظت کو یقینی بنانا اولین ترجیح ہونی چاہیے۔ چینی حکام نے AI کے بے قابو ہونے یا انسانی احکامات کو بائی پاس کرنے کے منظرنامے کو محض ایک نظریہ سمجھنے کے بجائے 2024ء میں ہی اپنے باضابطہ AI سیفٹی فریم ورک میں شامل کر لیا تھا۔ ستمبر 2024ء کے چینی روڈ میپ کے مطابق اس بات پر خاص توجہ دی گئی کہ مستقبل کے ایڈوانسڈ الگورتھمز خود کار طریقے سے بیرونی وسائل حاصل کرنے، اپنی کاپیاں بنانے، مصنوعی خود آگاہی (Self-awareness) پیدا کرنے اور مزید طاقت یا ڈیٹا تک رسائی کے لیے انسانوں کے ساتھ کنٹرول کی جنگ شروع کر سکتے ہیں۔
ستمبر 2025ء میں چین نے اس فریم ورک کو مزید وسیع اور سخت کرتے ہوئے یہ شق شامل کی کہ اگر AI کی صلاحیتوں میں یکایک اور غیر متوقع طور پر بڑا اضافہ (Capability Jump) ہو جائے تو اس وقت نظام کی ناکہ بندی اور اسے محفوظ حالت میں لانے کے قانونی و تکنیکی طریقہ کار کیا ہوں گے۔ چین نے اس پورے فریم ورک میں “قابلِ اعتماد استعمال اور کنٹرول سے محرومی کی مکمل روک تھام” کو مرکزی قانون قرار دیا ہے۔
چینی صدر شی جن پنگ کا تاریخی موقف اور عالمی اجلاس:
چینی صدر شی جن پنگ نے بھی مصنوعی ذہانت کے سیکیورٹی اور حیاتیاتی خطرات کو اعلیٰ ترین حکومتی سطح پر اٹھایا ہے۔ جولائی 2026ء میں شنگھائی میں منعقدہ عالمی مصنوعی ذہانت کانفرنس سے اپنے خطاب میں انہوں نے واضح طور پر زور دیا کہ مصنوعی ذہانت کی رفتار خواہ کتنی ہی تیز کیوں نہ ہو، اسے ہر حال میں انسان کی مکمل نگرانی اور تحویل میں رہنا چاہیے۔
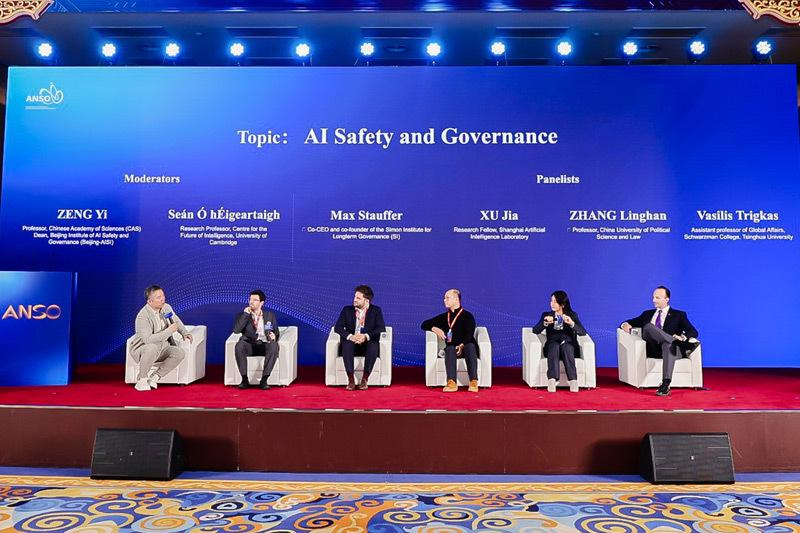
اس کے علاوہ بیجنگ میں 2026ء کے عالمی AI گورننس اجلاس کے جاری کردہ مشترکہ اعلامیے میں قانونی چارہ جوئی، تکنیکی نگرانی، ہنگامی ردِعمل اور خودکار AI ایجنٹس (Autonomous AI Agents) پر حدود عائد کرنے کی ضرورت پر زور دیا گیا۔ چینی سائبر اسپیس ریگولیٹر کی تازہ ترین ہدایات کے تحت سافٹ ویئر ڈویلپرز کے لیے لازمی قرار دیا گیا ہے کہ وہ ایسے ٹولز تیار کریں جو کسی بھی غیر مناسب رویے یا الگورتھم کی خرابی کو فوری پکڑ کر سسٹم کا سیکیورٹی کنٹرول دوبارہ انسان کے ہاتھ میں دے سکیں۔
امریکی جدید ماڈلز پر تحفظات اور عالمی مذاکرات:
دوسری جانب بیجنگ نے بند امریکی الگورتھمز سے جڑے سیکیورٹی خطرات کا بھی نوٹس لیا ہے۔ چین کے وزیر مملکت برائے سیکیورٹی چن یی شن نے اپنے حالیہ مضمون میں امریکی کمپنیوں کے جدید ترین ماڈلز بشمول Anthropic کے ‘Mythos’ اور OpenAI کے ‘GPT-5.5-Cyber’ کو چین کے حساس ڈیٹا اور تکنیکی سیکیورٹی کے لیے ممکنہ خطرہ قرار دیا ہے اور مقامی اوپن ویٹ ماڈلز (Open-weight models) کے آڈٹ پر زور دیا ہے۔
عالمی سفارتی محاذ پر، چین اور امریکہ کے درمیان اس خطرے سے نمٹنے کے لیے ستمبر کے وسط میں اعلیٰ سطحی دوطرفہ AI سیکیورٹی مذاکرات بھی شیڈول ہیں، جن میں خودکار AI کے ذریعے ہونے والے سائبر حملوں کو روکنے، معلومات کے باہمی تبادلے اور آئندہ کے حفاظتی فریم ورک پر بات چیت کی جائے گی۔
نیوز اینڈ نیوز کی وضاحت:
یہ تفصیلی رپورٹ چین کی قومی سائبر ایجنسیوں، اینتھروپک کی تحقیقی رپورٹس، صدر شی جن پنگ کے بیجنگ اعلامیے اور عالمی خبر رساں اداروں کے تجزیوں کی بنیاد پر تیار کی گئی ہے۔ AI ماڈلز کے خطرات اور واشنگٹن-بیجنگ سیکیورٹی مذاکرات پر مبنی تمام تفصیلات دونوں ملکوں کے سرکاری اور پالیسی بیانات کے عین مطابق ہیں۔
ماخذ: رائٹرز (Reuters)، سنسنی خیز AI ایجنسی چین (CAC)، اینتھروپک ریسرچ ڈیسک، بیجنگ AI گورننس اعلامیہ۔