روزینہ اسماعیل,October22,2026
لندن (نیوز اینڈ نیوز) — 22 اکتوبر 2026ء
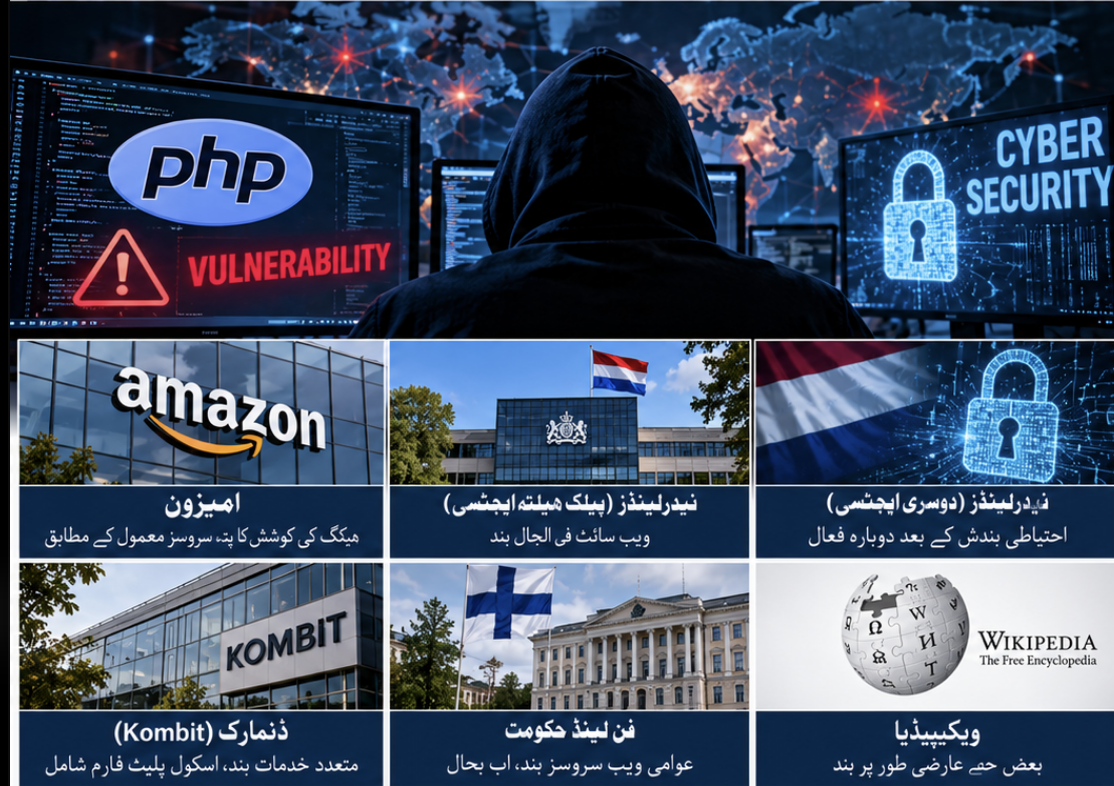
سائبر سکیورٹی کمپنی وِز (Wiz) نے خبردار کیا ہے کہ پی ایچ پی پروگرامنگ زبان میں دریافت ہونے والی سنگین سکیورٹی خامیوں سے انٹرنیٹ کا تقریباً 70 فیصد حصہ ممکنہ طور پر متاثر ہو سکتا ہے۔ ان خامیوں کے انکشاف کے بعد دنیا بھر میں متعدد حکومتوں، ٹیکنالوجی کمپنیوں اور آن لائن خدمات فراہم کرنے والے اداروں نے اپنے نظاموں کی حفاظت کے لیے اقدامات کیے ہیں۔ بعض ویب سائٹس عارضی طور پر بند کی گئیں، جبکہ کچھ خدمات سکیورٹی جانچ اور اپ ڈیٹس کے بعد دوبارہ فعال کر دی گئی ہیں۔
وِز کی جانب سے پیش کیا گیا 70 فیصد کا تخمینہ ممکنہ دائرۂ اثر سے متعلق ہے، نہ کہ اس بات کی تصدیق کہ انٹرنیٹ کی اتنی بڑی تعداد میں ویب سائٹس پر حملے ہو چکے ہیں۔ اس اعداد و شمار کی آزادانہ تصدیق بھی نہیں ہو سکی۔ تاہم پی ایچ پی کے وسیع استعمال کے باعث ماہرین نے ویب سائٹ مالکان کو اپنے سافٹ ویئر اور سرورز کی فوری جانچ کرنے کا مشورہ دیا ہے۔
پی ایچ پی ایک سرور سائیڈ پروگرامنگ زبان ہے جسے ورڈپریس سمیت متعدد ویب پلیٹ فارمز اور آن لائن خدمات چلانے کے لیے استعمال کیا جاتا ہے۔ اگر کسی متاثرہ نظام میں متعلقہ کمزوری موجود ہو اور اسے بروقت درست نہ کیا جائے تو سرور، ڈیٹا اور صارفین کی معلومات کو خطرات لاحق ہو سکتے ہیں۔
ایمیزون نے ہیکنگ کی کوشش کا پتا لگانے کی اطلاع دی
ایمیزون کا کہنا ہے کہ اس نے ہیکرز کی جانب سے ان سکیورٹی خامیوں سے فائدہ اٹھانے کی ایک کوشش کا پتا لگایا ہے۔ کمپنی کے مطابق اس کی ویب سائٹس معمول کے مطابق کام کر رہی ہیں۔ اس اطلاع سے ظاہر ہوتا ہے کہ سکیورٹی خامیوں کے سامنے آنے کے بعد ادارے ممکنہ حملوں کی نگرانی اور اپنے نظاموں کے تحفظ پر توجہ دے رہے ہیں۔
تاہم کسی حملے کی کوشش کا پتا چلنا اور کامیاب سائبر حملے کا شکار ہونا دو مختلف صورتیں ہیں۔ ایمیزون کی جانب سے دی گئی معلومات کی بنیاد پر یہ نتیجہ اخذ نہیں کیا جا سکتا کہ کمپنی کے نظاموں سے حساس معلومات چوری ہوئی ہیں یا اس کی ویب سائٹس متاثر ہو چکی ہیں۔
نیدرلینڈز کی سرکاری ویب سائٹ بند
نیدرلینڈز کے نیشنل انسٹی ٹیوٹ فار پبلک ہیلتھ اینڈ دی انوائرنمنٹ کی ویب سائٹ فی الحال بند ہونے کی اطلاع دی گئی ہے۔ یہ ادارہ صحتِ عامہ اور ماحولیات سے متعلق امور پر کام کرتا ہے، اس لیے اس کی آن لائن خدمات کی دستیابی عوام اور متعلقہ شعبوں کے لیے اہم ہے۔
نیدرلینڈز کی ایک دوسری سائبر سکیورٹی ایجنسی نے بھی احتیاطی اقدام کے طور پر اپنی ویب سائٹ عارضی طور پر بند کی تھی، تاہم بعد میں اسے دوبارہ فعال کر دیا گیا۔ یہ اقدامات ظاہر کرتے ہیں کہ ادارے ممکنہ خطرے کی صورت میں ویب سروسز کو عارضی طور پر محدود کرکے حفاظتی جانچ اور ضروری تبدیلیوں کے لیے وقت حاصل کر سکتے ہیں۔
دونوں اداروں کی ویب سائٹس کی صورتِ حال میں فرق بھی اہم ہے: ایک ویب سائٹ بند ہونے کی اطلاع ہے، جبکہ دوسری دوبارہ آن لائن آ چکی ہے۔ اس لیے تمام متاثرہ اداروں کی خدمات کو یکساں طور پر بند تصور نہیں کیا جا سکتا۔
ڈنمارک کی کمپنی نے متعدد خدمات معطل کر دیں
ڈنمارک کی آئی ٹی کمپنی کومبٹ (Kombit) نے اپنی متعدد خدمات بند کرنے کی اطلاع دی ہے۔ ان خدمات میں قومی سطح پر اسکولوں کے درمیان رابطے کے لیے استعمال ہونے والا پلیٹ فارم بھی شامل ہے۔
تعلیمی اداروں کے لیے ایسے ڈیجیٹل پلیٹ فارمز اہم ہوتے ہیں کیونکہ ان کے ذریعے اسکولوں، عملے اور متعلقہ صارفین کے درمیان معلومات کا تبادلہ کیا جاتا ہے۔ خدمات کی عارضی بندش سے معمول کے کام متاثر ہو سکتے ہیں، تاہم دستیاب معلومات میں یہ واضح نہیں کیا گیا کہ کومبٹ کی تمام بند کی گئی خدمات کب تک معطل رہیں گی یا ان میں سے کتنی دوبارہ فعال ہو چکی ہیں۔
فن لینڈ کی خدمات اور ویکیپیڈیا دوبارہ فعال
فن لینڈ کی حکومت نے بھی احتیاطی تدبیر کے طور پر اپنی عوامی ویب سروسز عارضی طور پر بند کی تھیں۔ بعد ازاں یہ خدمات دوبارہ آن لائن ہو گئیں۔ اسی طرح آن لائن انسائیکلوپیڈیا ویکیپیڈیا چلانے والی وکیمیڈیا فاؤنڈیشن نے اپنی ویب سائٹ کے بعض حصے عارضی طور پر بند کیے تھے تاکہ انہیں محفوظ طریقے سے اپ ڈیٹ کیا جا سکے۔
ویکیپیڈیا کے بعض حصوں کی عارضی بندش سے صارفین کو معلومات تک رسائی میں مشکلات کا سامنا کرنا پڑ سکتا ہے۔ تاہم اس اقدام کو مکمل ویب سائٹ کی مستقل بندش نہیں سمجھنا چاہیے۔ احتیاطی بندش کا مقصد ممکنہ خطرات کو کم کرنا اور سکیورٹی اقدامات مکمل ہونے تک متعلقہ خدمات کو محفوظ رکھنا ہو سکتا ہے۔
ویب سائٹ مالکان کے لیے ضروری اقدامات
سکیورٹی ماہرین کے مطابق ویب سائٹ مالکان کو سب سے پہلے یہ معلوم کرنا چاہیے کہ ان کے سرور پر پی ایچ پی کا کون سا ورژن چل رہا ہے اور آیا اس کے لیے متعلقہ حفاظتی اپ ڈیٹ دستیاب ہے۔ اپ ڈیٹس نافذ کرنے کے ساتھ سرور کی نگرانی، مشتبہ سرگرمیوں کے لاگز کا جائزہ اور اہم ڈیٹا کا محفوظ بیک اپ بھی ضروری ہے۔
ورڈپریس استعمال کرنے والے اداروں اور ویب سائٹ مالکان کو پی ایچ پی کے علاوہ ورڈپریس کے بنیادی سافٹ ویئر، تھیمز اور پلگ اِنز کی اپ ڈیٹس بھی جانچنی چاہییں۔ اگر فوری طور پر نظام محفوظ بنانا ممکن نہ ہو تو تکنیکی ماہرین کی مدد سے رسائی محدود کرنے یا ضرورت کے مطابق سروس عارضی طور پر بند کرنے پر غور کیا جا سکتا ہے۔
موجودہ صورتِ حال میں بنیادی ترجیح یہ ہے کہ ہر ادارہ اپنے نظام کی حقیقی حالت کا جائزہ لے اور مستند حفاظتی ہدایات کے مطابق کارروائی کرے۔ صرف پی ایچ پی استعمال کرنے سے کسی ویب سائٹ کے لازماً متاثر ہونے کا نتیجہ اخذ نہیں کیا جا سکتا؛ خطرے کا انحصار متعلقہ ورژن، ترتیب اور حفاظتی اقدامات پر ہوتا ہے۔
نیوز اینڈ نیوز کی وضاحت:
وِز کا 70 فیصد والا تخمینہ ممکنہ دائرۂ اثر کے بارے میں ہے، متاثرہ ویب سائٹس کی تصدیق شدہ تعداد نہیں۔ ایمیزون، نیدرلینڈز، ڈنمارک، فن لینڈ اور ویکیپیڈیا سے متعلق اطلاعات میں حملے کی کوشش، احتیاطی بندش اور خدمات کی بحالی جیسی مختلف صورتیں شامل ہیں، جنہیں ایک ہی نوعیت کا واقعہ نہیں سمجھنا چاہیے۔
ماخذ: وِز، ایمیزون، نیدرلینڈز کا نیشنل انسٹی ٹیوٹ فار پبلک ہیلتھ اینڈ دی انوائرنمنٹ، کومبٹ، فن لینڈ کی حکومت، وکیمیڈیا فاؤنڈیشن